
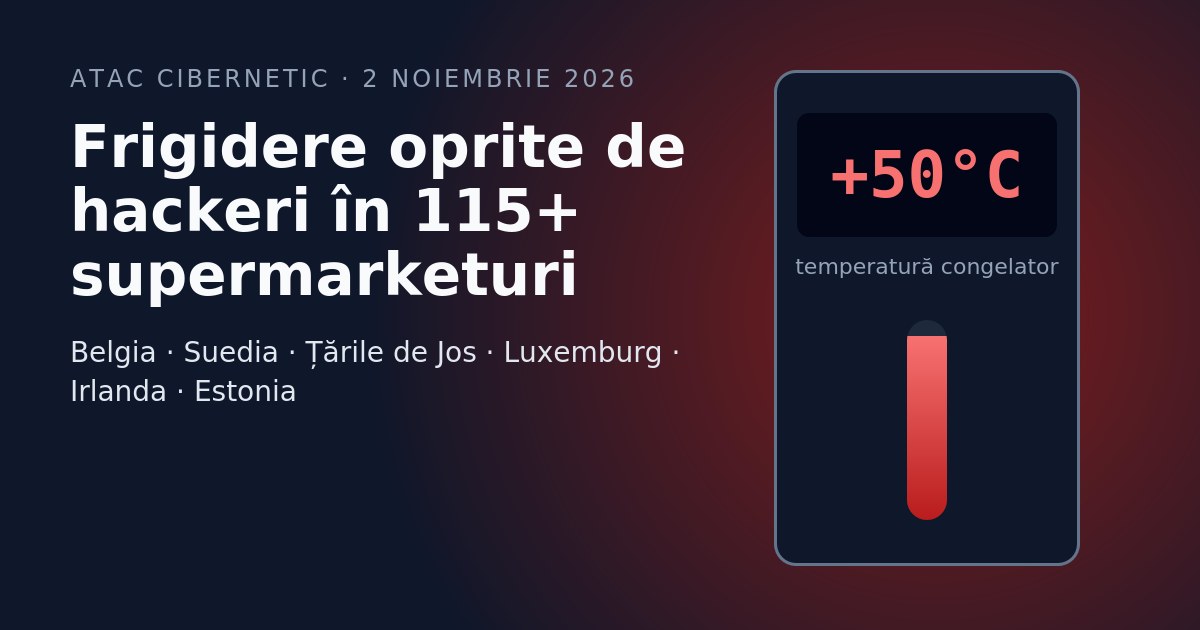
În noaptea de duminică spre luni, atacatori neidentificați au preluat de la distanță controlul sistemelor de refrigerare din peste 115 magazine din șase țări europene: Belgia, Țările de Jos, Suedia, Luxemburg, Irlanda și Estonia. Au schimbat temperaturile, au oprit frigiderele sau le-au pornit ciclul de dezghețare. Într-un magazin ICA din Suedia, congelatoarele au fost setate la +50°C, iar setarea nu mai putea fi schimbată, așa că toată marfa congelată a fost aruncată.
E al doilea val în mai puțin de o lună. Pe 12 octombrie, un atac asemănător a lovit sute de supermarketuri din Franța, cu pierderi care ar putea ajunge la câteva milioane de euro. Furnizorul echipamentelor din mai multe magazine belgiene spune că atacatorii au folosit aceeași vulnerabilitate. Pe 9 noiembrie, Franța a atribuit atacul din octombrie unor hackeri susținuți de statul iranian. Valul din noiembrie nu a fost atribuit nimănui. Atacul a ajuns și în România: detaliile sunt în actualizarea din 8 noiembrie, mai jos.
Actualizare, 10 noiembrie: Franța acuză Iranul pentru atacul din octombrie
Ministerul francez al Afacerilor Externe a anunțat luni, 9 noiembrie, că atacul asupra supermarketurilor din Franța a fost dat de Shahid Kaveh, o unitate de atac cibernetic legată de Gardienii Revoluției Islamice din Iran. Franța „condamnă în cei mai fermi termeni aceste atacuri cibernetice inacceptabile”. Concluzia aparține centrului francez de coordonare a crizelor cibernetice, din care fac parte agenția ANSSI, comandamentul cibernetic al armatei și serviciile de informații.
- Amploarea: în noaptea de 11 spre 12 octombrie au fost vizate în jur de 700 de magazine, mult peste estimarea inițială de 250–350. Printre ele, magazine Casino, Leclerc, Coopérative U, Metro, Carrefour și Intermarché, dar și măcelării, un abator și fabrici de procesare a alimentelor.
- Pagubele: atacatorii au setat ciclul de dezghețare la temperaturi mari, ceea ce a provocat cel puțin 15 incendii. Pierderile de alimente se ridică la zeci de milioane de euro.
- Alte ținte: atacurile asupra unor echipamente Schneider Electric din mici hidrocentrale, din aceeași perioadă, au fost legate de aceeași campanie.
- Măsurile: Franța îl convoacă pe ambasadorul Iranului și va propune noi sancțiuni UE împotriva celor implicați.
Unitatea acționează sub mai multe identități de „hacktiviști”, precum CyberAveng3rs sau Soldiers of Solomon. Atribuirea privește doar atacul din Franța. Pentru valul din noiembrie, care a lovit peste 115 magazine din șase țări, și pentru cele șase magazine din România, Franța nu a indicat un autor.
Actualizare, 8 noiembrie: șase magazine din România, afectate în aceeași noapte
Atacul a ajuns și în România. În noaptea de 2 noiembrie, în jurul orei 1:30, echipamentele frigorifice din șase magazine ale aceluiași lanț comercial din România au început să se încălzească. Problema a fost observată abia la ora 8:00, după aproximativ șase ore și jumătate. Incidentul a fost raportat la Directoratul Național de Securitate Cibernetică (DNSC), al cărui director, Dan Cîmpean, l-a descris drept un „posibil atac asupra controlerelor care administrau instalațiile frigorifice”. Lanțul nu a fost numit. Întrebată de Wall-Street.ro despre atacurile din Belgia, Mega Image a transmis că sistemele sale frigorifice „NU sunt afectate” și că magazinele din România folosesc sisteme independente de cele vizate acolo.
Potrivit DNSC, controlerele foloseau software vechi și erau accesibile direct de pe internet, prin routere GSM cu adresă IP fixă. Problema nu s-a extins la alte sisteme informatice. DNSC a publicat și lista familiilor de echipamente vizate în România: controlerele Danfoss AK-SC (inclusiv AK-SC 355, care nu mai primește actualizări), Danfoss AK-SM 800 (scos din suport în 2021), Danfoss AK-SM 800A, mai ales cele cu versiuni de software anterioare lui 4.2 sau 4.3.1, în funcție de vulnerabilitate, și sistemele Copeland XWEB și Dixell XWEB, aceleași familii implicate și în Franța. DNSC subliniază că simpla prezență a unui astfel de echipament nu înseamnă că a fost compromis.
Recomandările DNSC pentru magazinele și firmele care folosesc astfel de echipamente:
- tăierea accesului direct de pe internet, inclusiv pentru orice echipament cu adresă IP publică; înainte de a opri transmiterea datelor către firmele de service, trebuie verificate clauzele din contractul de asigurare;
- verificarea completă a configurației, mai ales a programelor de dezghețare;
- acces de la distanță doar prin VPN securizat sau printr-o rețea protejată;
- actualizarea software-ului, nivelul de securitate „Strict” recomandat de Danfoss și schimbarea parolelor implicite;
- la echipamentele compromise, resetarea la setările din fabrică și reconfigurarea. DNSC avertizează însă că resetarea nu ajunge dacă echipamentul rămâne expus pe internet.
Actualizare, 6 noiembrie: FBI și CISA avertizează că atacurile asupra refrigerării continuă, în toată lumea
FBI și agenția americană de securitate cibernetică CISA au publicat joi, 5 noiembrie, un avertisment comun: atacatorii vizează activ, în toată lumea, sistemele de refrigerare industrială și de monitorizare a lanțului frigorific. Avertismentul, emis împreună cu ministerele americane ale sănătății, agriculturii și transporturilor, numește ca ținte sănătatea, producția de alimente, industria chimică și transporturile. „Orice organizație care depinde de sisteme de refrigerare și de monitorizare ar trebui să presupună că poate fi o țintă”, a spus Chris Butera, directorul interimar pentru securitate cibernetică al CISA.
Potrivit avertismentului, atacatorii folosesc controlere de temperatură neactualizate sau accesibile direct de pe internet, precum și sistemele de administrare a refrigerării comerciale. Ei pot ocoli autentificarea, pot introduce cod sau pot profita de configurări slabe ca să schimbe temperaturile, să forțeze echipamentele în cicluri continue de încălzire sau de dezghețare și să le ascundă operatorilor temperaturile reale. Pe lângă marfa pierdută, autoritățile americane avertizează și asupra riscului de incendiu și a uzurii echipamentelor. Recomandările coincid cu cele de mai jos: controlerele scoase de pe internet, accesul de la distanță securizat, parolele implicite schimbate, actualizările instalate, rețeaua echipamentelor separată de cea a firmei și limite de temperatură impuse direct în controler. Nicio grupare nu a fost numită.
Actualizare, 5 noiembrie: atacul a ajuns și la frigiderele cu sânge și plasmă din Franța
În aceeași noapte, de 1 spre 2 noiembrie, atacatorii au ajuns și la camerele frigorifice ale Établissement français du sang (EFS), serviciul național de sânge al Franței. EFS spune că nu a fost vizat direct: a fost atacat furnizorul echipamentelor sale de refrigerare. La trei centre EFS, atacatorii au ridicat de la distanță pragurile de temperatură și de dezghețare la „niveluri extrem de ridicate”. Potrivit publicației franceze Le Canard Enchaîné, citată de Newsweek, aparate care funcționează în mod normal la circa −30°C au fost setate la 110 grade.
Sistemele de monitorizare și alarmele EFS au semnalat repede creșterea temperaturii, iar personalul a reparat echipamentele sau a mutat produsele în alte frigidere. În camerele afectate erau păstrate probe de sânge folosite la monitorizarea transfuziilor și plasmă congelată, pentru transfuzii și pentru fabricarea de medicamente. „Nu a fost identificat niciun impact asupra sănătății și nu a fost raportată nicio pierdere de produse din sânge”, a transmis EFS. Colectarea și distribuția de sânge au continuat normal, iar EFS lucrează cu agenția de securitate cibernetică ANSSI și cu Ministerul Sănătății.
EFS nu a numit furnizorul. BleepingComputer îl identifică drept Coolworld Rentals, o firmă europeană de închiriere a echipamentelor frigorifice, care a confirmat un incident ce a implicat programul de monitorizare de la distanță. Coolworld spune că au fost afectate „doar un număr limitat” de aparate și că atacatorii au folosit o vulnerabilitate dintr-o componentă a unui terț, pe care firma nu o controlează direct. Nu se știe încă dacă e vorba de aceiași atacatori ca în cazul supermarketurilor, iar nicio grupare nu și-a asumat atacurile.
Pe lângă cazul EFS, Newsweek relatează că și o măcelărie din Atena a găsit un frigider setat la 150 de grade, iar un tehnician a avut nevoie de circa două ore ca să recapete controlul. În Franța, estimările despre amploarea atacului din octombrie diferă: BleepingComputer vorbește despre 250–350 de supermarketuri, iar ministrul francez al finanțelor, citat de Newsweek, despre aproximativ 700 din cele 10.000 de supermarketuri ale țării.
Cine a fost afectat
| Țara | Lanțuri și magazine afectate |
|---|---|
| Belgia și Luxemburg | Delhaize (Ahold Delhaize) în jur de 40 de magazine, Carrefour 15 din 700, Intermarché circa 15, Spar (Colruyt) circa 5, un magazin IKEA din Mons, plus măcelării și magazine de ciocolată |
| Suedia | Coop 7 din peste 800 de magazine, ICA cel puțin 4 |
| Irlanda | SuperValu (Musgrave), 13 magazine |
| Țările de Jos | cel puțin 17 măcelării și magazine de cartier |
| Estonia | un magazin Selver |
Într-un magazin ICA din Stockholm, atacul a avut loc în jurul orei 2 și a fost observat abia după câteva ore. Într-un magazin Coop, sistemul a început să încălzească în loc să răcească. O măcelărie de lângă Anvers a găsit frigiderele la 18°C și a pierdut carne de circa 15.000 de euro. Proprietarul ei a explicat că atacatorii au intrat chiar în sistemul care înregistrează temperatura. Ahold Delhaize și-a avertizat managerii prin SMS în jurul orei 4 dimineața, iar unele magazine au mutat marfa în camioane frigorifice. SuperValu a retras de la vânzare o parte din produsele refrigerate și congelate.
Cum au intrat atacatorii
Sistemele vizate sunt controlerele care reglează temperatura vitrinelor frigorifice și a congelatoarelor. Multe dintre ele sunt administrate de la distanță, prin internet, de firmele de întreținere. Sabcobel, firma de refrigerare care deservește mai multe dintre magazinele belgiene afectate, spune că atacatorii au folosit aceeași vulnerabilitate ca în Franța. Tehnicienii ei au început să deconecteze instalațiile de la internet chiar în timpul nopții.
În Franța, ancheta a arătat că problema ținea în principal de controlere Danfoss vechi, modelele AK-SM 800 și AK-SC 355, care nu mai primesc actualizări de securitate. Agenția franceză de securitate cibernetică, ANSSI, a extins apoi alerta și la sistemele de supraveghere Dixell și Copeland XWEB. O scanare făcută de firma IPinfo pe 6 și 7 octombrie a găsit 1.331 de panouri de control Danfoss accesibile public de pe internet doar în Franța, adică 53% din totalul observat în lume, iar 85% dintre ele rulau programe cu vulnerabilități cunoscute.
Directorul Sabcobel, Stephan Moelans, avertizează că o simplă actualizare de software nu ajunge: echipamentele au nevoie și de modificări fizice. Cei mai mulți clienți au trecut deja la administrarea frigiderelor printr-o conexiune securizată.
Cine e în spate
Pentru atacul din Franța, autorii au fost identificați: vezi actualizarea din 10 noiembrie, mai sus. Pentru valul din noiembrie, nu se știe. „Nu se știe cine se află în spatele acestui atac și s-ar putea să nu aflăm niciodată”, a spus Katrien Eggers, purtătoarea de cuvânt a Centrului belgian pentru securitate cibernetică. Ea a adăugat că „toate sistemele informatice sunt potențial vulnerabile, iar AI-ul poate fi folosit acum pentru a exploata cu succes aceste slăbiciuni”. Reuters nu a putut stabili dacă atacurile de luni sunt legate de cele din Franța.
Comisarul european pentru agricultură, Christophe Hansen, a spus că „repetarea acestor atacuri cibernetice este profund îngrijorătoare”. În Franța, Parchetul din Paris a deschis o anchetă din oficiu. Atacul de acolo a provocat și incendii la unele echipamente, iar două magazine Intermarché din Haguenau au estimat pierderi de 270.000 de euro. Intermarché a avertizat că asigurările ar putea să nu acopere astfel de incidente.
Ce înseamnă pentru tine
Pentru cumpărători, riscul principal e un produs care s-a dezghețat și a fost înghețat din nou. Magazinele afectate au retras sau au aruncat marfa compromisă, dar câteva lucruri simple ajută oricum:
- Uită-te la afișajul de temperatură al vitrinei, dacă există. La congelatoare, valoarea normală e în jur de −18°C.
- Evită produsele congelate cu cristale mari de gheață, ambalaj deformat sau bucăți lipite între ele. Pot fi semne că s-au dezghețat la un moment dat.
- Păstrează bonul. Dacă un produs pare stricat când îl deschizi acasă, îl poți returna.
Pentru magazine mici, restaurante sau depozite cu refrigerare conectată la internet, recomandările ANSSI și ale specialiștilor citați de presa franceză sunt clare:
- Scoate controlerele de pe internetul public sau limitează strict cine se poate conecta la ele.
- Cere firmei de întreținere să intre doar printr-o conexiune securizată, de tip VPN, nu printr-o pagină de administrare deschisă.
- Schimbă parolele implicite sau slabe ale panourilor de control. Ghidul nostru despre securitatea parolelor explică ce înseamnă o parolă bună.
- Instalează actualizările disponibile și întreabă furnizorul dacă modelul tău mai e susținut. Danfoss recomandă înlocuirea controlerelor care nu mai primesc actualizări.
- Nu te baza doar pe resetarea din fabrică. Potrivit CERT-FR, ea elimină compromiterea existentă, dar lasă dispozitivul la fel de vulnerabil.
De ce contează
Indiferent cine se află în spate, atacul a arătat cât de ușor poate fi oprit un lanț de aprovizionare cu alimente prin echipamente pe care nimeni nu le consideră „calculatoare”. Aceeași problemă apare și acasă: orice dispozitiv conectat, de la router la camera de supraveghere, poate deveni o poartă de intrare dacă rămâne cu parola din fabrică și fără actualizări, cum am arătat și în cazul routerelor vulnerabile folosite pentru atacuri asupra infrastructurii.
Surse: BleepingComputer (2 noiembrie: țările și magazinele afectate, setarea de +50°C la ICA, magazinul Coop, Sabcobel și declarațiile lui Stephan Moelans, mesajele Ahold Delhaize, camioanele frigorifice, legătura cu atacul din Franța), CNBC/Reuters (2 noiembrie: ora atacului, Colruyt, Musgrave și SuperValu, măcelăria De Laet & Van Haver, declarațiile Centrului belgian pentru securitate cibernetică și ale comisarului Christophe Hansen, Danfoss, lipsa unei legături confirmate cu Franța), franceinfo (13 octombrie: atacul din Franța, magazinele afectate, modelele Danfoss, alerta ANSSI pentru Dixell, pierderile, ancheta, asigurările), Tom's Guide Franța (14 octombrie: recomandările ANSSI și CERT-FR), Developpez.com (21 octombrie: scanarea IPinfo). Actualizarea din 5 noiembrie folosește BleepingComputer (4 noiembrie: comunicatul EFS, cele trei centre, reacția EFS, Coolworld, estimarea de 250–350 de supermarketuri) și Newsweek (Le Canard Enchaîné, temperaturile, produsele afectate, măcelăria din Atena, estimarea ministrului francez al finanțelor). Actualizarea din 6 noiembrie folosește BleepingComputer (5 noiembrie: avertismentul FBI și CISA, sectoarele vizate, metodele atacatorilor, declarația lui Chris Butera, recomandările). Actualizarea din 8 noiembrie folosește Playtech (3 noiembrie, citând Libertatea: incidentul din cele șase magazine, orele, declarația lui Dan Cîmpean, vulnerabilitățile), Ziarul Profit (3 noiembrie: lista DNSC a modelelor și recomandările) și Wall-Street.ro (3 noiembrie: poziția Mega Image față de atacurile din Belgia). Actualizarea din 10 noiembrie folosește BleepingComputer (9 noiembrie: comunicatul Ministerului francez al Afacerilor Externe, centrul de coordonare C4, unitatea Shahid Kaveh și identitățile ei, numărul de magazine, lanțurile afectate, incendiile, pagubele, hidrocentralele, convocarea ambasadorului și sancțiunile, lipsa atribuirii pentru valul din noiembrie).
Fii primul care comentează acest articol!