
Echipa PHP a lansat pe 21 octombrie 2026 versiunile 8.5.12, 8.4.27, 8.3.36 și 8.2.35. Ele corectează două vulnerabilități critice, CVE-2026-109618 și CVE-2026-109619, prin care un atacator poate rula cod pe server fără să fie autentificat. Ambele au scorul 9,2 din 10 pe scala CVSS v4.0. Problema e în interpretorul PHP, nu într-o aplicație anume, deci sunt expuse și site-urile WordPress, Drupal, Joomla sau magazinele online care rulează pe o versiune veche.
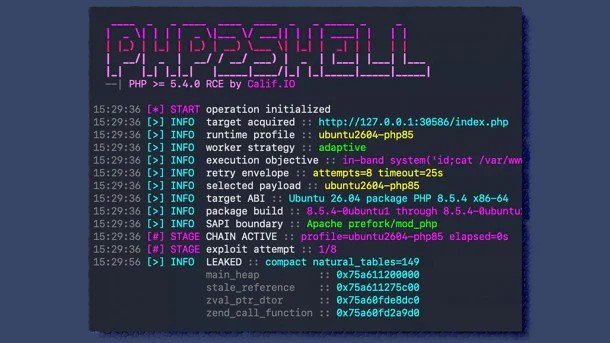
Lansarea era programată la 14:00 UTC (17:00, ora României), dar a venit cu câteva minute mai devreme, la 13:52 UTC. Detaliile scăpaseră deja pe 20 octombrie, înainte de publicarea coordonată, iar lanțul de atac circulă sub numele „PHP2Shell”. În aceeași dimineață au apărut și primele atacuri.
Actualizare, 30 octombrie: firewall-uri compromise și un atac construit cu ajutorul AI
Firma israeliană de securitate Dream a publicat pe 29 octombrie analiza unei campanii în care atacatori suspectați că lucrează pentru China au folosit PHP2Shell ca să preia controlul complet asupra a 25 de servere din SUA, Japonia, Taiwan și Coreea de Sud. Potrivit The Register, printre ele se află firewall-uri Palo Alto Networks ale unor organizații legate de guvernul american. Echipa de cercetare Unit 42 a Palo Alto Networks a verificat independent uneltele atacatorilor și a confirmat concluziile.
Atacul a avut două etape. Prin PHP2Shell, atacatorii rulau comenzi pe firewall, dar cu drepturi limitate. Apoi au folosit Fragnesia (CVE-2026-46300), o vulnerabilitate din nucleul Linux făcută publică în mai 2026, ca să obțină drepturi complete de administrator (root). Tot lanțul dura, potrivit The Register, sub 15 minute. Primul firewall a fost compromis pe 23 octombrie, la două zile după publicarea corecturilor PHP. După ce au intrat, atacatorii au instalat o poartă de acces permanentă, s-au mutat în rețeaua internă și au atacat serverele care gestionează conturile organizației.
- Ținta: interfețele de administrare ale firewall-urilor lăsate accesibile de pe internet. Palo Alto Networks și-a actualizat avizul de securitate și confirmă că atacurile vizează exact aceste interfețe. Atacatorii identificaseră circa 19.000 de astfel de firewall-uri expuse, cu un motor chinezesc de căutare a dispozitivelor conectate la internet.
- AI-ul: pe sistemele atacatorilor au fost găsite Claude Code și o platformă de atac configurată cu modele DeepSeek și Kimi. Dream spune că nu a fost un atac complet autonom, ci unul pregătit mai repede cu ajutorul AI, cu un exploit scris special pentru aceste firewall-uri și circa 40 de scripturi folosite după intrare.
- CISA: agenția americană a adăugat Fragnesia în catalogul vulnerabilităților exploatate efectiv pe 28 octombrie și le-a cerut instituțiilor federale să o repare până pe 31 octombrie.
Ce înseamnă pentru tine: PHP2Shell nu amenință doar site-urile. Orice echipament care rulează PHP vechi în interfața web, de la firewall-uri la routere sau NAS-uri, poate fi o țintă. Dacă administrezi astfel de aparate, actualizează firmware-ul de îndată ce producătorul publică o corectură și nu lăsa interfața de administrare accesibilă de pe internet. Pe serverele Linux, instalează și actualizările de nucleu, nu doar pe cele de PHP: Fragnesia transformă un atac limitat într-o preluare completă.
Actualizare, 27 octombrie: primele atacuri reușite și termen-limită de la CISA
Pe 26 octombrie, agenția americană de securitate cibernetică CISA a adăugat CVE-2026-109618 și CVE-2026-109619 în catalogul vulnerabilităților exploatate efectiv (KEV) și le-a cerut instituțiilor federale să le repare până pe 29 octombrie. Agenția a publicat și o regulă de detectare SIGMA pentru încercările de atac.
Tot atunci, potrivit BleepingComputer, Adel Karimi, responsabil de detectare și răspuns la incidente la Perplexity, a raportat prima rulare de cod reușită pe un server-capcană cu Apache, mod_php și PHP 8.4.26, o versiune dinaintea corecturilor. Karimi precizează că a folosit o configurație intenționat favorabilă atacatorului, cu un singur proces PHP, așa că rezultatul nu arată cât de ușor ar merge atacul pe alte servere. Concluziile au fost confirmate de Marcus Hutchins, de la Expel. Până atunci, atacurile observate se rezumaseră la scanări și exploit-uri nefuncționale.
A treia problemă, CVE-2026-115560, încă nu are corectură. Recomandarea rămâne session.upload_progress.enabled=0. Între timp a apărut o altă vulnerabilitate critică într-o componentă larg folosită, de data aceasta în biblioteca de compresie Brotli: vezi HTTP2Shell: ce actualizezi în Node.js, .NET și Python.
Actualizare, 24 octombrie: o a treia problemă, fără corectură deocamdată, și atacuri în creștere
Pe 23 octombrie, echipa PHP a publicat un aviz informativ pentru CVE-2026-115560, o nouă cale prin care s-ar putea rula cod pe server, tot prin funcția de urmărire a progresului încărcărilor (session upload progress). Spre deosebire de primele două, riscul e mic: atacul ar funcționa doar pe aplicații configurate neobișnuit, care setează session.serialize_handler la php_binary sau php_serialize și apoi îl schimbă la php cu ini_set() înainte de session_start(), cu funcția de progres activată. Problema nu e reparată de versiunile din 21 octombrie, potrivit The Hacker News și Cloudflare. PHP nu lansează o corectură de urgență: reparația vine în următoarea versiune obișnuită. Până atunci, recomandarea e aceeași ca pentru CVE-2026-109619: session.upload_progress.enabled=0 și repornirea proceselor PHP. Cine a aplicat deja setarea nu trebuie să mai facă nimic. Nu au fost raportate atacuri care să folosească această a treia problemă.
Între timp, atacurile asupra primelor două vulnerabilități s-au înmulțit. Amazon spune că serverele-capcană ale sale au înregistrat o primă încercare pe 17 octombrie, cu patru zile înainte de anunțul public. Cloudflare, care a activat reguli de blocare pentru toți clienții, inclusiv cei gratuiți, din 21 octombrie, ora 03:02 UTC, cu aproximativ nouă ore înainte de anunț, a văzut încercările de atac crescând de la zeci de mii în primele 45 de minute la milioane până în dimineața de 22 octombrie, potrivit The Hacker News. Compania spune că atacatorii își modifică mereu atacurile ca să ocolească filtrele și avertizează că protecția ei e doar temporară: acoperă numai traficul care trece prin Cloudflare, iar actualizarea PHP rămâne singura soluție.
Sophos și Arctic Wolf au raportat încercări de a folosi vulnerabilitățile ca să instaleze o variantă a rețelei de dispozitive infectate Mirai, deocamdată fără succes. Wordfence și Previdian au văzut scanări și sondări, dar nicio rulare de cod confirmată. Potrivit watchTowr, până pe 22 octombrie CISA nu adăugase cele două vulnerabilități în catalogul său de vulnerabilități exploatate.
Actualizare, 22 octombrie: guverne care își opresc site-urile
În ziua lansării corecturilor, mai multe guverne au scos preventiv de pe internet site-uri publice. Potrivit Reuters, citat de Engadget, Olanda, Danemarca, Franța și Finlanda au oprit cel puțin o parte din site-urile lor. Evan Solomon, ministrul canadian pentru inteligență artificială și inovație digitală, a anunțat că și site-uri din Canada au fost oprite temporar și le-a cerut tuturor celor care folosesc PHP să actualizeze cât mai repede. În Coreea de Sud, guvernul a declanșat o procedură de răspuns de urgență și le cere firmelor și instituțiilor să aplice măsurile de securitate, potrivit SBS News.
În SUA, agenția de securitate cibernetică CISA a emis pe 21 octombrie o alertă care cere actualizarea imediată, începând cu sistemele expuse pe internet. Pentru cine nu poate actualiza imediat sau rulează PHP 8.1 ori o versiune mai veche, recomandarea e mai dură: scoaterea sistemelor de pe internet până la actualizare. CISA le cere administratorilor să urmărească procesele PHP care pornesc un shell sau descarcă unelte. La publicarea alertei, agenția nu observase atacuri, iar până pe 22 octombrie cele două vulnerabilități nu fuseseră adăugate în catalogul ei de vulnerabilități exploatate. Firma watchTowr spune însă că rețeaua ei de servere-capcană a înregistrat tentative de exploatare chiar pe 21 octombrie. Casa Albă a declarat pentru Reuters că știa de problemă de vineri, 16 octombrie.
Potrivit Engadget, vulnerabilitățile existau de ani de zile și au fost descoperite cu ajutorul uneltelor AI folosite de firmele de securitate. „Toate serverele care folosesc orice versiune de PHP lansată în ultimii 20 de ani vor fi vulnerabile”, a spus Tiffany Farriss, directoarea interimară a Drupal Association.
Ce versiuni trebuie instalate
| Ramură PHP | Versiune corectată | Observații |
|---|---|---|
| PHP 8.5 | 8.5.12 | ramura curentă |
| PHP 8.4 | 8.4.27 | — |
| PHP 8.3 | 8.3.36 | — |
| PHP 8.2 | 8.2.35 | suportul de securitate se încheie pe 31 decembrie 2026 |
| PHP 8.1 și mai vechi | fără versiune oficială nouă | ramuri ieșite din suport; doar corecturi limitate în codul sursă pentru 7.4, 8.0 și 8.1, plus eventualele pachete ale distribuțiilor Linux |
| PHP 8.6 (în test) | RC4 | conține aceleași corecturi; nu e pentru producție |
Conform analizei Wiz Research, citată de Patchstack, cel puțin una dintre cele două probleme afectează toate versiunile de la PHP 5.4 încoace. Cine rulează încă PHP 7.x sau 5.x pe un server public are acum un motiv urgent să treacă la o ramură suportată.
Cum funcționează cele două atacuri
CVE-2026-109618 („RCE via OOM corruption”) pornește de la felul în care PHP iese dintr-o cerere când rămâne fără memorie. Cu o cerere de tip multipart (cea folosită la formularele cu fișiere) construită special, atacatorul împinge procesul în eroarea de memorie insuficientă chiar în timp ce PHP pregătește cererea. Memoria rămâne într-o stare invalidă, iar codul care închide cererea o folosește apoi. Avizul oficial confirmă execuția de cod de la distanță pe Apache cu mod_php, cu limitele implicite. Pentru PHP-FPM și FrankenPHP, analiza codului sugerează că sunt vulnerabile, dar nu s-a demonstrat încă un atac complet.
CVE-2026-109619 („RCE via stale global state”) exploatează date rămase de la o cerere anterioară în același proces PHP: stări de eroare, de sesiune sau ale extensiilor care indică spre memorie deja eliberată. Dacă o cerere e întreruptă de o eroare fatală, de lipsa memoriei sau de depășirea timpului de execuție, iar următoarea cerere ajunge în același proces, aceste date pot fi folosite pentru a rula cod. Execuția de cod e confirmată pe mod_php, iar pe PHP-FPM a fost validată prin mecanismul care afișează progresul încărcării fișierelor (session upload progress).
Ambele atacuri sunt marcate ca având complexitate ridicată, iar reușita depinde de configurația serverului. Asta nu le face mai puțin periculoase: cercetătorii de la Wiz au demonstrat execuție de cod fără autentificare pe imaginile de container recente cu WordPress, Drupal și Joomla. Au arătat și că pot citi memoria proceselor PHP, unde se pot afla parole, tokenuri de autentificare și chei API, chiar fără să ruleze cod.
Atacuri deja în desfășurare
Pe 21 octombrie dimineața, înainte de apariția corecturilor, Cloudflare a anunțat că vede primele atacuri și a activat reguli de protecție în firewall-ul său pentru aplicații web. Firme de hosting au raportat la Patchstack mai multe incidente de exploatare activă, iar câteva site-uri au fost oprite preventiv, între ele portalurile guvernamentale olandeze DigiD și MijnOverheid. Pe de altă parte, la 13:57 UTC, telemetria proprie Patchstack arăta doar scanări, fără compromiteri confirmate.
Expunerea e uriașă. PHP rulează pe 69,3% dintre site-urile al căror limbaj de server e cunoscut, potrivit W3Techs, iar 27% dintre acestea folosesc încă PHP 7 și aproape 8% PHP 5. Cercetătorul Silas Cutler, citat de Tenable, estimează peste 1,3 milioane de servere expuse pe internet care ar putea fi vulnerabile. Intră aici și blogurile, magazinele online și site-urile de firme mici construite pe WordPress, foarte răspândite și în România.
Ce trebuie să faci
Dacă ai un site pe hosting partajat (cPanel, Plesk sau un panou similar): întreabă furnizorul dacă a instalat deja versiunea corectată. În WordPress, versiunea PHP se vede în Unelte → Sănătate site → Informații → Server. Dacă panoul de hosting îți permite să alegi versiunea PHP, treci pe o ramură suportată, ideal 8.3 sau 8.4, după ce verifici că temele și modulele sunt compatibile.
Dacă administrezi propriul server:
- Actualizează pachetele PHP. Pe Debian, corecturile sunt deja publicate în depozitele de securitate:
8.2.35-1~deb12u1pentru Debian 12 (bookworm) și8.4.27-1~deb13u1pentru Debian 13 (trixie). Pe alte distribuții, verifică avizul furnizorului, pentru că pachetele pot păstra un număr de versiune mai vechi chiar dacă includ corectura. - Repornește procesele PHP (php-fpm sau Apache, dacă folosești mod_php). Codul nou nu se încarcă în procesele deja pornite.
- Verifică versiunea care servește efectiv paginile, nu doar pe cea din linia de comandă.
php -vpoate arăta altă instalare decât cea folosită de site, mai ales pe serverele cu mai multe versiuni PHP. - Inventariază tot ce rulează PHP: containere Docker, site-uri de test, aplicații care vin cu PHP inclus.
Dacă nu poți actualiza imediat, avizele oficiale recomandă câteva măsuri care reduc riscul, dar nu îl elimină:
session.upload_progress.enabled=0, urmat de repornirea proceselor. Echipa PHP recomandă să rămână dezactivat și după actualizare, dacă nu ai nevoie de funcție.post_max_sizeși limitele de încărcare cât mai mici, plus limite de dimensiune a cererilor direct în serverul web sau în proxy.- Pe PHP 8.5:
fatal_error_backtraces=0. - Blocarea cererilor multipart în serverul web, dacă aplicația nu primește fișiere.
Dezvoltatorii PHP insistă însă că setările nu înlocuiesc actualizarea. „Singura soluție este actualizarea PHP”, a spus Gina Peter Banyard, din echipa de bază PHP, citată de Tenable. Dacă bănuiești că serverul a fost deja atacat, tratează-l ca fiind compromis și schimbă parolele și cheile API stocate pe el, pentru că atacul poate citi memoria proceselor. Patchstack recomandă și să eviți „pluginurile de reparare” neoficiale sau bucățile de cod copiate de pe forumuri.
Pentru alte vulnerabilități critice din ultimele săptămâni, vezi Patch Tuesday din octombrie și cele trei zero-day din Ivanti Connect Secure.
Informațiile provin din anunțurile de pe php.net (20 și 21 octombrie 2026: scorul CVSS, versiunile corectate, sfârșitul suportului pentru PHP 8.2, PHP 8.6 RC4), avizele oficiale GHSA-w8hw-w9fx-j79w și GHSA-6wmf-4rv5-p3rp din depozitul php-src (mecanismul atacurilor, configurațiile confirmate, măsurile temporare), Patchstack (cronologia din 21 octombrie, cercetarea Wiz, site-urile olandeze oprite, recomandările de răspuns), Tenable (numele PHP2Shell, declarația Cloudflare, estimarea de 1,3 milioane de servere, declarația din echipa de bază PHP), Qualys (corecturile pentru PHP 7.4–8.1, diferența dintre php -v și instalarea folosită de site), Help Net Security (verificarea versiunii în WordPress), W3Techs (21 octombrie 2026: răspândirea PHP) și Debian Security Tracker (pachetele corectate pentru Debian). Actualizarea din 22 octombrie folosește Engadget (site-urile oprite în Europa și Canada, după Reuters; declarațiile Casei Albe și Drupal Association; descoperirea cu unelte AI), alerta CISA din 21 octombrie, pagina de întrebări frecvente watchTowr (atacurile observate, catalogul CISA, creditarea Calif.io) și SBS News (răspunsul Coreei de Sud). Actualizarea din 24 octombrie folosește The Hacker News (avizul PHP din 23 octombrie pentru CVE-2026-115560, datele Amazon, Cloudflare, Sophos, Arctic Wolf, Wordfence și Previdian), blogul Cloudflare (regulile de protecție, actualizat pe 23 octombrie) și pagina de întrebări frecvente watchTowr (catalogul CISA). Actualizarea din 30 octombrie folosește The Register (29 octombrie: raportul Dream, firewall-urile Palo Alto Networks, confirmarea Unit 42, cronologia, uneltele AI găsite) și Help Net Security (29 octombrie: lanțul PHP2Shell–Fragnesia, avizul Palo Alto Networks, termenul CISA pentru Fragnesia).
Fii primul care comentează acest articol!